Méthode MSP · Onboarding client · 2026
Onboarding MSPCe que personne n’a documenté finit toujours par vous coûter
L’onboarding MSP reste la première preuve de votre sérieux, et le moment où se joue la rentabilité d’un contrat. Les parcs que vous reprenez cumulent documentation absente, comptes administrateurs inconnus, sauvegardes jamais restaurées et, désormais, des outils d’IA adoptés sans cadre. Voici une méthode en cinq étapes, une checklist de passation et la liste des livrables à produire, pour faire de ces premières semaines une prestation structurée, mesurable et facturable.
Le client que vous reprenez n’arrive jamais vierge
Ce chiffre ne fait pas de l’IA le premier problème d’un onboarding MSP. Les classiques restent en tête : comptes administrateurs inconnus, utilisateurs partis mais toujours actifs, anciens agents RMM ou EDR, matériel hors support, exceptions que personne ne sait expliquer. Il montre autre chose : l’inventaire technique ne suffit plus, car une partie des usages et des données circule dans des outils qu’aucun scan ne détecte.
La réglementation n’est pas le but de l’onboarding, mais elle ajoute une raison de le documenter. Les obligations de transparence de l’AI Act s’appliquent depuis le 2 août 2026, et l’article 4 demande aux entreprises de prendre des mesures pour développer la maîtrise de l’IA. Pour NIS2, l’ANSSI a publié le Référentiel Cyber France (ReCyF). Un onboarding MSP doit donc aussi produire des preuves, pas seulement un parc remis en ordre.
Votre onboarding MSP en 5 étapes, sur 30 jours :
- J0 · Cadrer. Écrire le périmètre et organiser la passation avec l’ancien prestataire.
- J1 à J5 · Auditer. Parc, identités, sauvegardes et usages IA, en posant le socle MFA et EDR sans attendre.
- J5 à J10 · Prioriser. Classer les écarts et faire valider les arbitrages par le client.
- J10 à J30 · Sécuriser et automatiser. Corriger, déployer, documenter.
- J30 · Mesurer et restituer. Remettre les livrables et lancer le plan à 30, 60 et 90 jours.
Onboarding MSP : six angles morts d’une reprise de parc
Les méthodes d’onboarding MSP qui circulent encore datent souvent du début des années 2020. Justes sur la trame, elles sous-estiment ce qui provoque aujourd’hui les incidents et les désaccords avec le client :
- La documentation est à reconstruire. Comptes admin inconnus, utilisateurs sortis encore actifs, réseau jamais schématisé, licences dispersées : chaque trou rallonge les premières interventions, et la marge fond avant la fin du premier mois.
- Les accès de l’ancien prestataire restent ouverts. Outil de prise en main encore installé, relation partenaire Microsoft toujours active, clés d’API valides : chaque accès oublié augmente votre exposition dès que vous prenez le relais.
- La sécurité arrive en dernier. Si l’EDR et le MFA ne sont déployés qu’en fin d’onboarding MSP, le client traverse des semaines à découvert. Un incident pendant cette période peut engager votre responsabilité, selon le périmètre contractuel.
- Les sauvegardes n’ont jamais été restaurées. Une console au vert ne prouve rien tant qu’une restauration n’a pas été testée sur le périmètre réel.
- Le MSP s’oublie comme cible. Votre RMM, vos comptes techniciens et vos accès distants concentrent le risque : ils ouvrent la porte de tous vos clients à la fois.
- Les usages IA sont hors périmètre. C’est l’angle mort le plus récent : aucune ligne de la checklist ne demande quels assistants sont utilisés, ni quelles données y transitent.
La méthode mise à jour garde la trame en cinq étapes, mais elle place la sécurité au premier jour et traite l’IA comme un fil conducteur plutôt qu’une étape de plus. La voici résumée en une infographie, à garder sous la main pour votre prochain onboarding MSP :
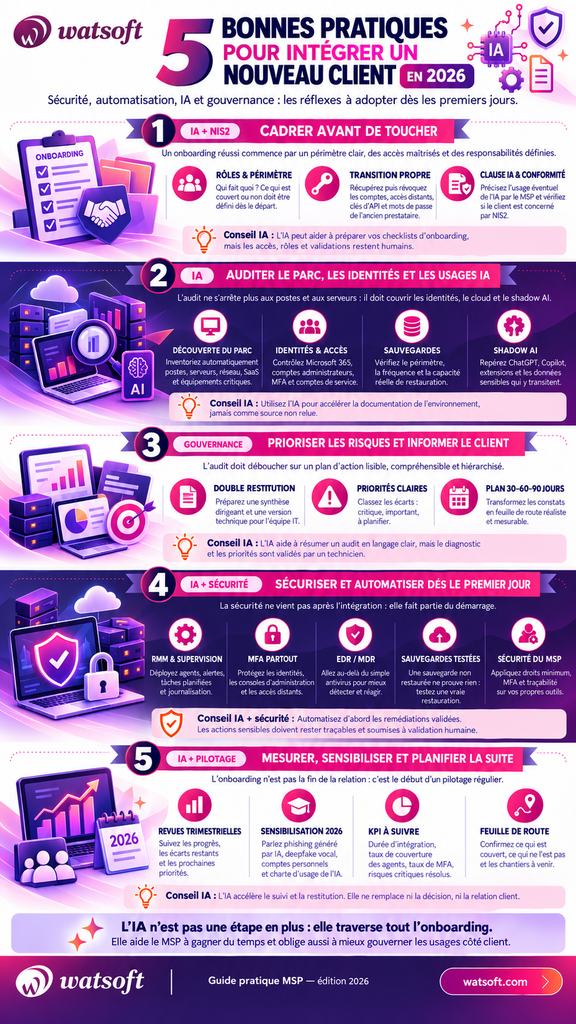
Onboarding MSP : cinq étapes, quatre niveaux de maturité
Voici chaque étape de l’onboarding MSP, en commençant par celle qui fait le plus de dégâts quand elle est bâclée : la passation.
- 1. Cadrer et organiser la passation. Écrivez le périmètre : qui fait quoi, ce qui est couvert, ce qui ne l’est pas. Vérifiez si le client entre dans le champ de NIS2, directement ou comme fournisseur d’une entité concernée.
- 2. Auditer le parc, les identités et les usages. Découverte automatisée des équipements et des applications, revue des comptes Microsoft 365, des droits d’administration, du MFA et des comptes de service, test de restauration. L’inventaire des usages IA s’ajoute à la liste, il ne la remplace pas.
- 3. Prioriser et informer le client. Une synthèse dirigeant, une version technique, des écarts classés en critique, important ou à planifier, et un plan à 30, 60 et 90 jours. Ce rapport trace vos recommandations et les arbitrages du client.
- 4. Sécuriser et automatiser dès le premier jour. Agents RMM, MFA, EDR ou MDR plutôt qu’un simple antivirus, sauvegarde testée. Côté MSP : droits minimum par technicien, MFA et traçabilité, y compris pour les actions d’un agent IA.
- 5. Mesurer, sensibiliser, planifier. Indicateurs de départ, revue trimestrielle, sensibilisation au phishing et à la fraude au faux dirigeant, désormais dopés à l’IA, et charte d’usage de l’IA, utile aussi au titre de l’AI Act.
La passation est la partie de l’onboarding MSP qui se joue sur des détails. Voici les éléments à récupérer auprès de l’ancien prestataire et du client, puis à reprendre en main ou à révoquer :
- Identités et cloud. Tenant Microsoft 365 ou Google Workspace (administrateurs globaux, MFA, relations partenaires à retirer), comptes admin de domaine et locaux, utilisateurs sortis encore actifs.
- Domaines. Accès au registrar, zones DNS, certificats et leurs dates d’expiration.
- Réseau. Firewall, VPN, Wi-Fi, switchs et équipements réseau, avec leurs accès d’administration.
- Serveurs et sauvegardes. Hyperviseurs, consoles de sauvegarde, clés de chiffrement, date du dernier test de restauration.
- Outils de l’ancien prestataire. Agents RMM et EDR à désinstaller, outils d’accès distant, clés d’API.
- Applications et tiers. Applications métier et leurs éditeurs, prestataires tiers, licences et contrats en cours.
- Documentation. Tout ce qui existe, même partiel : c’est votre point de départ.
Pour l’inventaire des usages IA, cinq questions suffisent à rendre le shadow AI concret :
- Quels assistants IA les collaborateurs utilisent-ils ?
- Avec quels comptes : personnels ou professionnels ?
- Quelles données leur sont envoyées ?
- Quels outils IA sont connectés à Microsoft 365, Google Workspace ou au CRM ?
- Quelles actions une IA peut-elle exécuter sans validation humaine ?
Où l’IA fait gagner du temps au MSP. Résumer les résultats de découverte, rédiger une première version de la documentation, retrouver une information dans la base documentaire, adapter un script, préparer le compte rendu client. Où un humain valide. Les droits d’accès, l’exécution de scripts en production, la priorisation des risques et tout ce qui part chez le client. Sur un onboarding MSP, l’IA réduit le temps de saisie et de rédaction, pas le temps de décision.
Le tableau compare quatre façons de conduire un onboarding MSP selon le temps technicien, le risque résiduel et la valeur démontrable au client.
| Approche | Temps technicien | Risque résiduel | Valeur démontrable |
|---|---|---|---|
| Checklist manuelle | Élevé : chaque reprise repart de zéro | Élevé : accès oubliés, aucune preuve exploitable | ●○○○ |
| Outillé par le RMM | Moyen : découverte et correctifs automatisés | Moyen à élevé : identités, cloud et usages IA hors champ | ●●○○ |
| Sécurité d’abord | Moyen : plus de travail au démarrage | Faible : EDR, MFA et sauvegarde testée dès le premier jour | ●●●○ |
| Onboarding gouverné | Optimisable : méthode et modèles réutilisés d’un client à l’autre | Faible, et suivi dans la durée en revue trimestrielle | ●●●● |
Faites défiler le tableau horizontalement pour voir la colonne « Valeur démontrable ».
Onboarding MSP : exemples d’outils pour industrialiser la méthode
Cette section illustre la méthode, elle n’en fait pas partie : l’outil ne remplace pas la méthode, mais il décide du temps que coûte chaque onboarding MSP. Pour chaque besoin, les critères à exiger d’abord, puis un exemple du catalogue Watsoft avec sa limite.
Découvrir et superviser
À rechercher : découverte automatique, inventaire, scripting, gestion des correctifs, vue multi-clients. Exemple au catalogue : LEVEL RMM, console web sans engagement long. Limite : ni sauvegarde ni PSA natifs.
Auditer identités et droits
À rechercher : comptes à privilèges, droits excessifs, historique des changements sur Active Directory et Microsoft 365, rapports lisibles par le client. Exemple : Netwrix 1Secure. Limite : il constate, il ne corrige pas.
Documenter
À rechercher : fiches par client, coffre de mots de passe, procédures, recherche rapide, aide à la rédaction par IA. Exemple : IT Glue. Limite : la base ne vaut que si l’équipe la tient à jour.
Protéger dès le premier jour
À rechercher : EDR, filtrage DNS, correctifs, gestion des droits d’administration, déploiement par politiques. Exemple : Heimdal. Limite : chaque module activé est un paramétrage de plus à maintenir.
Reste le modèle économique. Même lorsqu’il est intégré au contrat, donnez une valeur à l’onboarding MSP : chiffrez le temps mobilisé, formalisez les livrables et présentez l’audit initial comme une prestation à part entière. Ce qui n’est ni cadré ni valorisé devient vite du temps technicien invisible.
À vérifier avant de l’écrire dans vos contrats : la loi Résilience, qui transpose NIS2 en France, n’était pas promulguée au moment de la rédaction (suivi Legiwatch). Parlez d’obligations attendues et appuyez-vous sur le ReCyF.
Les livrables à J+30, puis quatre gestes
Un onboarding MSP réussi se juge à ce qu’il laisse derrière lui. À J+30, votre dossier client doit contenir :
- l’inventaire du parc et des applications, métier comprises ;
- la matrice des accès et des comptes privilégiés ;
- l’état du MFA et des identités ;
- une cartographie simplifiée du réseau et du cloud ;
- l’état des sauvegardes et le résultat du test de restauration ;
- les risques critiques et les décisions écrites du client ;
- l’inventaire des usages IA sensibles ;
- la documentation technique centralisée ;
- la baseline sécurité ;
- le plan à 30, 60 et 90 jours ;
- les indicateurs de départ pour la première revue trimestrielle.
Pour y arriver, quatre gestes :
- 01Réécrire la checklist. Intégrez à votre onboarding MSP la liste de passation de cet article, l’inventaire des usages IA et le MFA sur vos propres outils.
- 02Ajouter une clause IA au contrat. Quels outils d’IA vous utilisez, à quelles données ils accèdent, quelles actions restent soumises à une validation humaine.
- 03Packager l’audit d’intégration. Un forfait clair, un modèle de rapport qui reprend les livrables à J+30, et une offre de services récurrents en sortie.
- 04Fixer quatre indicateurs. Durée d’onboarding, couverture des agents, taux de MFA, risques critiques résolus : mesurés au départ, présentés à la première revue trimestrielle.
FAQ : onboarding MSP
Combien de temps doit durer un onboarding MSP ?
Pour une PME de taille courante, comptez environ 30 jours jusqu’à la restitution des livrables, puis une feuille de route sur 90 jours pour les corrections. Un onboarding MSP qui s’étire au-delà signale le plus souvent un périmètre mal cadré au départ, plutôt qu’un manque de temps technique.
L’AI Act concerne-t-il un MSP et ses clients PME ?
Oui, surtout en tant qu’utilisateurs d’outils d’IA, ce qui en fait un point à vérifier dès l’onboarding MSP. Les obligations de transparence s’appliquent depuis le 2 août 2026, et chaque entreprise doit prendre des mesures pour développer la maîtrise de l’IA de ses équipes. Les règles des systèmes à haut risque, reportées à fin 2027, touchent peu les PME, sauf certains usages RH comme le tri de CV.
Faut-il facturer l’audit d’intégration d’un nouveau client ?
Dans la plupart des cas, oui. L’audit mobilise du temps qualifié, produit un livrable utile même si le client ne signe pas la suite, et sert de référence pour vos SLA. Présenté comme la première brique payante de votre onboarding MSP, avec un rapport dirigeant, il gagne en valeur perçue au lieu de se diluer dans le forfait.
Faites de l’onboarding un service
Un onboarding MSP structuré sécurise vos nouveaux clients dès le premier jour et ouvre vos services récurrents. Nos équipes vous aident à choisir les outils qui l’automatisent, sans empiler les consoles.
Échanger avec un expert Watsoft