Stockage cloud souverain MSP : pourquoi l’architecture décide de tout en 2026
2025 aura été l’année où la souveraineté est passée du discours politique au cahier des charges. Pour un MSP, cela change une chose très concrète : un projet de stockage cloud souverain MSP ne se juge plus sur un label européen, mais sur trois caractéristiques techniques vérifiables. Voici lesquelles, et comment les contrôler chez un fournisseur avant de signer.
Adaptation pour les MSP français de l’analyse « Cloud Strategy 2026: Why Architecture Determines Sovereignty », publiée le 30 janvier 2026 par Impossible Cloud, qui reprend les positions de son CEO Dr. Christian Kaul dans son entretien accordé à it-daily.
1. Des priorités qui se déplacent, des dépendances qui s’installent
Le constat de départ d’Impossible Cloud est simple : l’infrastructure cloud est devenue un sujet de décision stratégique, et non plus un poste technique arbitré par le seul prix au téraoctet. Protéger sa souveraineté numérique revient à conserver trois formes de contrôle en même temps : technologique, économique et juridique. Perdre l’un des trois suffit à perdre les autres.
Le point le plus utile pour un MSP est ailleurs. La dépendance ne s’installe presque jamais par une mauvaise décision initiale : elle s’installe par le confort. On active un service managé parce qu’il évite trois jours de développement, on branche une brique d’authentification parce qu’elle est déjà là, et l’imbrication devient si profonde qu’on ne mesure le coût de sortie qu’au moment de vouloir sortir. C’est précisément ce que doit anticiper un projet de stockage cloud souverain MSP.
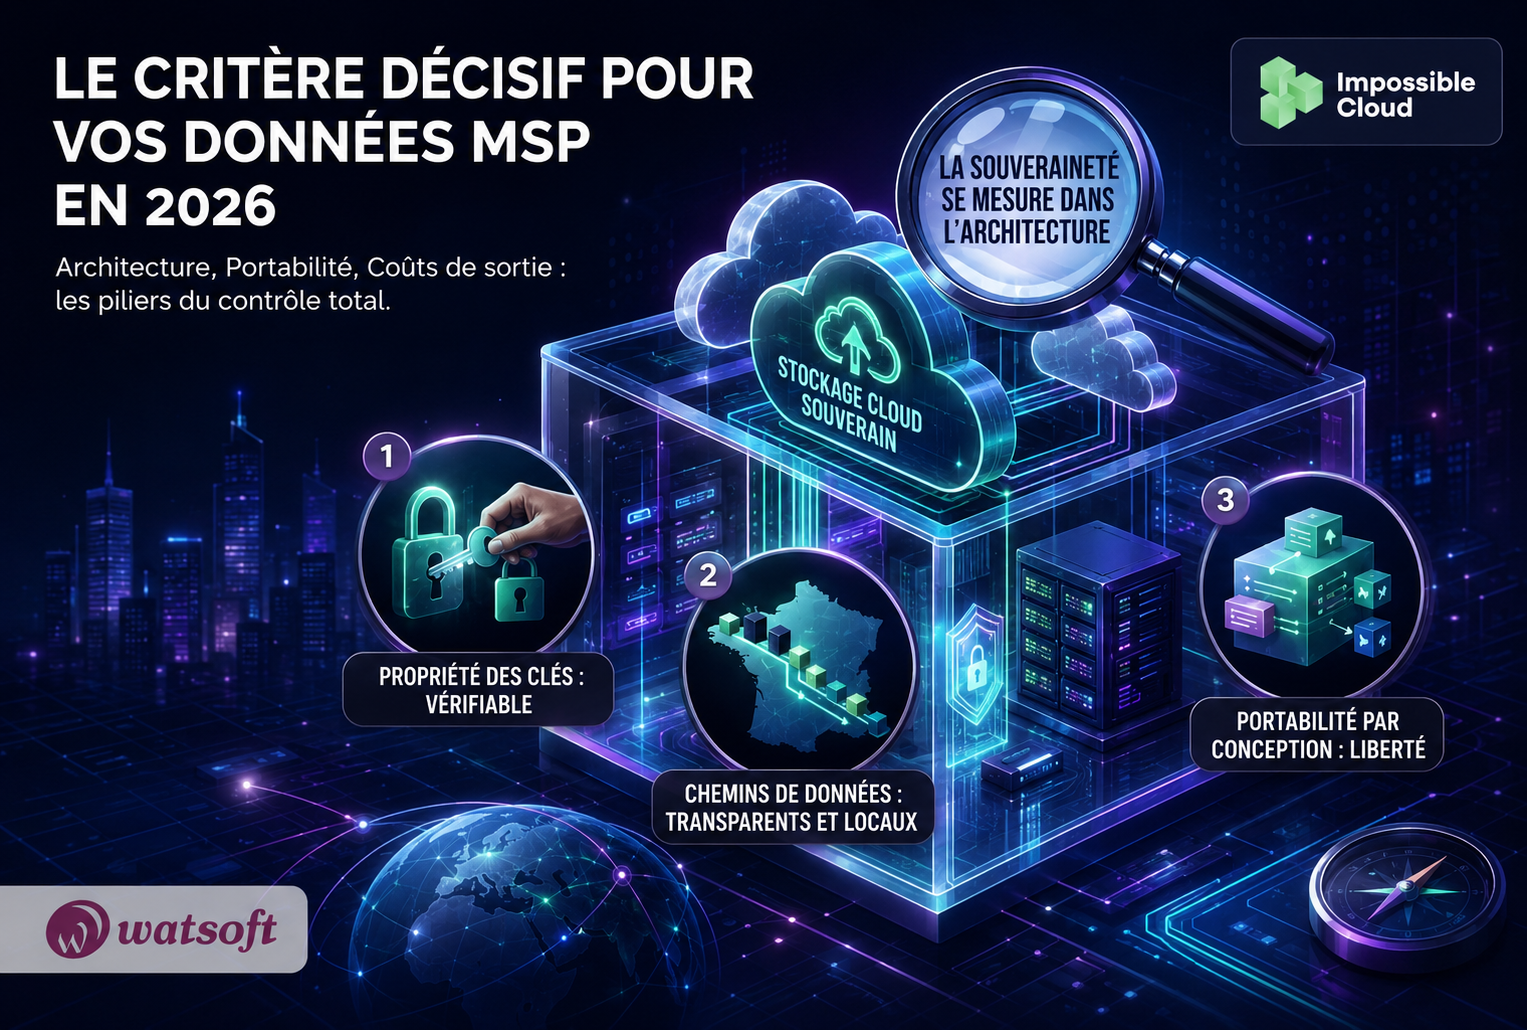
3Trois critères techniques mis en avant par Impossible Cloud pour évaluer concrètement la souveraineté d’une infrastructure cloud, et donc un projet de stockage cloud souverain MSP.
2. Stockage cloud souverain MSP : les trois critères qui se mesurent
L’argument central de l’article source mérite d’être retenu tel quel : la souveraineté n’est pas une promesse marketing, c’est une propriété d’architecture, donc quelque chose qui se vérifie, se documente et s’audite. Trois points sont cités, et ce sont eux qui séparent un stockage cloud souverain MSP d’un simple hébergement européen.
Propriété des clés
Le chiffrement ne suffit pas : il faut déterminer qui administre réellement les clés, et qui pourrait imposer un accès aux données en cas de contrainte juridique.
Chemins de données
Où transitent réellement les données, et par quels sous-traitants ? Un chemin de données transparent exclut tout routage caché vers une juridiction extérieure.
Portabilité par conception
La réversibilité se décide au moment de l’architecture, pas au moment du départ. Formats et API propriétaires transforment une migration en projet.
Le label ne suffit pas
Un hébergement européen sans les trois points ci-dessus reste un hébergement européen, pas une garantie de contrôle sur la donnée.
Pour un MSP, ces trois critères ont l’avantage d’être transposables en questions fermées lors d’un appel d’offres. Qui génère et détient les clés ? Quelle est la liste exhaustive des sous-traitants de données ? Quel est le protocole d’accès, et existe-t-il une procédure de sortie documentée ? Trois questions, trois réponses écrites : c’est le socle d’une offre de stockage cloud souverain MSP défendable devant un client. Ces questions alimentent aussi les démarches de maîtrise des risques fournisseurs associées au RGPD, à NIS2 et à l’EU Data Act.
3. Le piège du coût n’est pas le prix au téraoctet
Deuxième idée forte de l’analyse : sur la facture d’un hyperscaler, le prix du stockage n’est pas le problème. Ce qui coûte, c’est le mouvement de la donnée et l’intégration à des services propriétaires, qui rend le changement de fournisseur quasi impossible. Autrement dit, la ligne la plus chère est celle qu’on ne voit qu’en partant.
C’est exactement la mécanique que connaissent les MSP sur les sauvegardes : la restauration massive, le test de PRA annuel ou la migration d’un client représentent des volumes sortants importants, donc facturés. Comparer deux offres uniquement au To affiché revient à comparer deux contrats en ignorant les clauses de sortie. Voici les postes à mettre sur la table avant d’arbitrer un stockage cloud souverain MSP.
| Poste | Ce que compare le client | Ce qui crée la dépendance |
|---|---|---|
| Prix au To | Visible, comparable | Ne reflète pas à lui seul le coût total |
| Frais de sortie (egress) | Rarement modélisé | Coût de la réversibilité |
| Requêtes API | Absent des devis | Facture variable, difficile à refacturer |
| Services propriétaires | Perçu comme un gain | Verrou technique à la migration |
| Propriété des clés | Non comparé | Contrôle juridique de la donnée |
Chez Watsoft, l’offre Wat’Stockage a été construite sur cette logique : stockage objet immuable et chiffré, hébergé en France, sans frais de sortie ni frais d’API dans les limites d’usage prévues au contrat, pour que le coût annoncé au MSP soit le coût réellement facturé au client final.
4. Stockage cloud souverain MSP : l’IA change l’échelle en 2026
Troisième point : en 2026, l’IA va faire augmenter massivement les volumes de données, notamment non structurées, qu’il faudra stocker, répliquer, analyser et conserver. Concrètement, côté MSP, cette hausse peut concerner les jeux d’entraînement, les index vectoriels ou les historiques utilisés par les modèles : ce qui était archivé froid devient de la donnée active.
La conséquence est architecturale. Une plateforme monolithique et peu flexible fait courir un double risque : perdre le contrôle du budget et celui de la donnée en même temps. Pour un MSP qui construit aujourd’hui son offre de stockage cloud souverain MSP, l’enjeu n’est donc pas de dimensionner pour les volumes de 2026, mais de choisir une architecture capable d’absorber la croissance future des volumes sans créer de dépendance ni de renégociation forcée.
5. Stockage cloud souverain MSP : par où commencer
La question posée en conclusion de l’article source est la bonne : « dans quelle mesure sommes-nous réellement capables d’agir ? ». Traduite côté MSP, elle donne trois actions concrètes, réalisables sur un trimestre.
- Cartographier les clés : pour chaque client, identifier qui génère et détient les clés de chiffrement des sauvegardes et des archives.
- Chiffrer le coût de sortie : modéliser ce que coûterait la restauration intégrale du plus gros client, egress et requêtes API compris.
- Tester la réversibilité : demander au fournisseur sa procédure de sortie écrite, et la tester une fois sur un jeu de données réel.
À noter : Watsoft a annoncé le 1er septembre 2026 l’intégration d’Impossible Cloud à son offre Wat’Stockage, aux côtés de Wasabi, datacenter en région parisienne (Tier 3, ISO/IEC 27001, HDS), compatibilité S3 pour ne pas modifier les outils en place, et commercialisation annoncée au tarif actuel de Wat’Stockage. Ces éléments sont déclaratifs et repris de l’annonce relayée par IT for Business. Un webinaire dédié est prévu le 8 septembre 2026.
Côté éditeur, Impossible Cloud se présente comme une entreprise allemande opérant sous juridiction européenne, exploitant sa propre pile technologique sans sous-traitant externe pour le traitement des données, afin de réduire son exposition aux législations extraterritoriales telles que le CLOUD Act. L’éditeur indique par ailleurs que les sorties sont gratuites, avec pour règle générale un volume mensuel sortant n’excédant pas le volume activement stocké. Affirmations de l’éditeur, à vérifier contractuellement avant reprise commerciale.
6. Ce qu’il faut retenir
La souveraineté ne se lit pas sur une plaquette : elle se vérifie dans la propriété des clés, la transparence des chemins de données et la portabilité prévue dès la conception. Le coût réel d’un hébergement se mesure à la sortie, pas à l’entrée. Et l’IA va amplifier les deux sujets en 2026. Un MSP qui pose ces trois questions à ses fournisseurs aujourd’hui construit une offre de stockage cloud souverain MSP qui tiendra face à un client, un auditeur et un directeur financier.
FAQ : stockage cloud souverain MSP
Qu’est-ce qui distingue un vrai stockage cloud souverain MSP d’un hébergement européen ?
L’hébergement européen indique où sont les serveurs. La souveraineté, elle, se vérifie sur trois points : qui détient les clés de chiffrement, quels sous-traitants figurent sur le chemin de la donnée, et si la portabilité a été prévue dès la conception. Un datacenter en France sans propriété des clés reste un datacenter en France.
Comment chiffrer le coût de sortie d’un fournisseur de stockage cloud ?
Prenez le volume total stocké de votre plus gros client, multipliez-le par le tarif d’egress du fournisseur, puis ajoutez le coût des requêtes API générées par une restauration complète. C’est ce montant, et non le prix au téraoctet, qui mesure votre liberté de changer de fournisseur, et donc la réversibilité réelle d’un stockage cloud souverain MSP.
La compatibilité S3 suffit-elle à garantir la réversibilité ?
La compatibilité S3 facilite généralement l’intégration et la migration entre fournisseurs, sous réserve de vérifier les fonctionnalités réellement prises en charge par chaque plateforme : toutes n’implémentent pas le même périmètre. Mais la réversibilité complète d’un stockage cloud souverain MSP suppose aussi une procédure de sortie documentée et des frais de sortie prévisibles, idéalement nuls.
Pourquoi l’IA rend-elle le sujet urgent en 2026 ?
Parce qu’elle fait passer des volumes d’archivage froid en données actives : jeux d’entraînement, index, logs conservés pour alimenter des modèles. Plus le volume augmente, plus les frais de mouvement et le verrou technique pèsent. Choisir dès maintenant une architecture de stockage cloud souverain MSP flexible évite de subir ce changement d’échelle.
Construisez votre offre de stockage souverain sur des critères vérifiables
Wat’Stockage permet de construire une offre de stockage cloud souverain MSP hébergée en France, en stockage objet immuable et compatible S3, avec un modèle sans frais de sortie ni d’API. Régions disponibles, certifications et conditions d’usage sont à valider avec l’équipe Watsoft selon le contrat retenu.
Découvrir Wat’Stockage